Pipeline CI/CD Microsoft Fabric avec GitHub : Service Principal Azure et workspaces Fabric
Partie 2 du tutoriel CI/CD Fabric avec GitHub : créer le Service Principal Azure, les workspaces Microsoft Fabric DEV et PROD, et activer l'intégration Git.

En résumé : cette deuxième partie du tutoriel CI/CD Fabric avec GitHub met en place les briques d'identité et d'environnement nécessaires au pipeline : un Service Principal Azure pour authentifier les workflows GitHub Actions, deux workspaces Microsoft Fabric (DEV et PROD), et l'intégration Git entre Fabric et le dépôt GitHub.
Étape 2. Créer le Service Principal Azure
Le Service Principal (SPN) est une identité applicative dans Microsoft Entra ID. C’est cette identité qui permettra à GitHub Actions de s’authentifier auprès d’Azure et d’appeler l’API Microsoft Fabric, sans utiliser un compte humain.
- Aller sur
portal.azure.com. - Rechercher Microsoft Entra ID puis ouvrir Inscriptions d’applications.
- Cliquer sur Nouvelle inscription, donner un nom (ex.
fabric-github-ci) et valider. - Noter l’ID d’application (client) et l’ID d’annuaire (tenant).
- Aller dans Certificats et secrets, créer un nouveau secret client puis copier immédiatement sa valeur.
- Dans Abonnements, sélectionner l’abonnement et attribuer le rôle Contributor au Service Principal.

À conserver précieusement : clientId, tenantId, subscriptionId et la valeur du clientSecret. Ces éléments seront utilisés en partie 3 pour configurer les secrets GitHub.
Étape 3. Créer et configurer les workspaces Fabric
Créer le workspace DEV
Ouvrez app.fabric.microsoft.com, connectez-vous, puis ouvrez la section Workspaces dans la navigation gauche. Cliquez sur Nouveau workspace. Donnez un nom explicite (par exemple ws-fabric-cicd-demo-dev), une description, sélectionnez le type Fabric, puis appliquez.


Une fois créé, ouvrez le workspace puis relevez son ID dans l’URL du navigateur. La portion entre /groups/ et /list correspond à l’ID du workspace DEV.
Créer le workspace PROD
Répétez la même procédure avec un nom dédié à la production, par exemple ws-fabric-cicd-demo-prod, et notez également son ID. Vous disposez désormais des deux IDs nécessaires aux secrets GitHub.
Donner accès au Service Principal
Le Service Principal créé à l’étape 2 doit être ajouté comme membre des deux workspaces Fabric, avec le rôle Contributeur. Ce rôle est suffisant pour créer, modifier et déployer des artefacts via l’API REST.
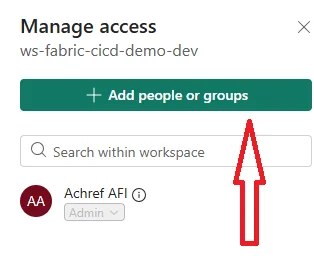
- Dans chaque workspace, ouvrir le menu et choisir Gérer l’accès.
- Cliquer sur Ajouter des personnes ou des groupes.
- Rechercher le Service Principal par son nom (
fabric-github-ci). - Sélectionner impérativement le rôle Contributeur, ni Lecteur, ni Administrateur.
- Valider l’ajout.

Bonne pratique : appliquer le principe du moindre privilège. Un SPN avec un rôle Administrateur représente un risque de sécurité inutile dans un workspace.
Associer les workspaces Fabric au dépôt GitHub
L’intégration Git native de Fabric permet à un workspace de lire les artefacts depuis une branche GitHub. Elle est complémentaire au pipeline GitHub Actions, le déploiement automatique restant assuré par le script deploy.py via l’API REST.
| Paramètre | Workspace DEV | Workspace PROD |
|---|---|---|
| Fournisseur Git | GitHub | GitHub |
| Dépôt | fabric-cicd-demo | fabric-cicd-demo |
| Branche | main | main |
| Dossier Git | fabric/ | fabric/ |
Procédure : dans chaque workspace, ouvrir Paramètres puis l’onglet Intégration Git, choisir Connecter à Git, sélectionner GitHub comme fournisseur, autoriser l’application Microsoft Fabric à accéder à vos dépôts, choisir le dépôt et la branche, indiquer fabric/ comme dossier Git puis lancer la synchronisation.


Ce qu’il faut retenir avant de continuer
Vous disposez désormais d’une identité applicative Azure utilisable par GitHub Actions, de deux workspaces Fabric distincts et d’une intégration Git fonctionnelle. La partie suivante utilise ces éléments pour configurer les secrets GitHub, écrire les scripts Python du pipeline et créer les workflows CI et CD.
Pour industrialiser vos développements Microsoft Fabric, découvrez notre accompagnement Microsoft Fabric ou contactez nos équipes.
Questions fréquentes
Pourquoi utiliser un Service Principal plutôt qu'un compte utilisateur ?
Le Service Principal est une identité applicative dans Microsoft Entra ID. Il permet à GitHub Actions de s'authentifier auprès d'Azure et d'appeler l'API Microsoft Fabric sans utiliser un compte humain.
Quel rôle donner au Service Principal dans les workspaces Fabric ?
Le rôle Contributeur, ni Lecteur, ni Administrateur. Il suffit pour créer, modifier et déployer des artefacts via l'API REST, et respecte le principe du moindre privilège.


